أمريكا وبريطانيا تحذران من هجمات إلكترونية على دول العالم
رام الله - دنيا الوطن
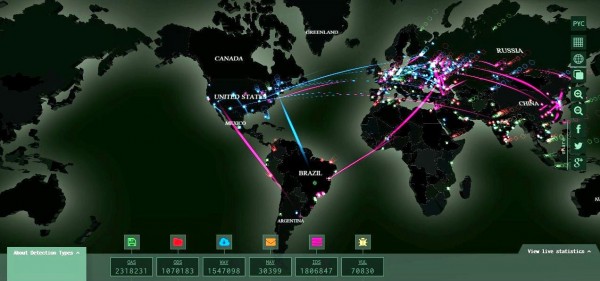
استهدفت موجة هجمات إلكترونية العديد من دول العالم بشكل كبير، وذلك بواسطة برنامج خبير لابتزاز الأموال.
من جانبهما حذرت السلطات الأمريكية والبريطانية من هذه الموجة، داعية ضحاياها إلى عدم الدفع للقراصنة بأي مبلغ.
ويبدو أن القراصنة استغلوا ثغرة في أنظمة التشغيل "ويندوز" كشفت وثائق سرية لوكالة الأمن القومي الأمريكية "ان اس ايه" تمت قرصنتها.
وقالت الوكالة البريطانية للأمن المعلوماتي في بيان "شهدنا اليوم سلسلة هجمات إلكترونية، استهدفت آلاف المؤسسات والأفراد في عشرات الدول".
وأوصت الوكالة بتحديث برامج أمن المعلومات وبرامج مكافحة الفيروسات الإلكترونية.
من جهتها قالت وزارة الأمن الداخلي الأميركي في بيان "لقد وردتنا تقارير عدة عن برنامج معلوماتي يطالب الضحايا بدفع فديات، نحض الأفراد والمنظمات على عدم الدفع لأن ذلك لا يضمن استعادة البيانات مجدداً".
وتثير هذه الموجة من الهجمات الإلكترونية "على مستوى عالمي" قلق خبراء أمن المعلوماتية الذين لفتوا إلى أن البرنامج الخبيث يقفل ملفات المستخدمين المستهدفين ويرغمهم على دفع مبلغ من المال على هيئة بيتكوينز مقابل إعادة فتحها.
ومساء الجمعة كتب جاكوب كروستيك المسؤول في شركة أفاست لأمن المعلوماتية على مدونة "لقد رصدنا أكثر من 75 ألف هجوم في 99 بلداً".
من جهتها، قالت شركة "فورسبوينت سيكيوريتي لابس" المتخصصة أيضاً في أمن المعلوماتية إنها رصدت "حملة كبيرة من الرسائل الإلكترونية المصابة" بالفيروس المعلوماتي الخبيث، مؤكدة أن وتيرة الهجوم بهذه الرسائل المصابة بالفيروس ناهزت خمسة ملايين رسالة في الساعة، إلا أن باحثاً في شركة لأمن المعلوماتية قال إنه بالإمكان وقف انتشار برنامج "واناكراي" للفدية مؤقتاً من خلال تسجيل اسم مجال يستخدمه البرنامج.
وقال الباحث الذي يستخدم اسم "@مالوير_تيك_بلوغ" في رسالة خاصة على تويتر لوكالة فرانس برس إن القراصنة "كانوا يعتمدون بشكل خاص على اسم مجال لم يتم تسجيله وعندما قمنا بذلك أوقفنا انتشار البرنامج الخبيث".
لكن هذا الحل الذي توصل إليه الباحث صدفة لا يفيد الأجهزة التي أصيبت، مشدداً على ضرورة أن يقوم المستخدمون "بتحديث أنظمتهم بأسرع ما يمكن" لتفادي تعرضها لهجمات.
وقال محللون إن الهجمات استهدفت منظمات في أسبانيا وأستراليا وبلجيكا وفرنسا وألمانيا وإيطاليا والمكسيك، وفي الولايات المتحدة أقرت شركة "فيديكس" للبريد السريع بتعرضها لهجوم.
في موسكو، أعلنت وزارة الداخلية الروسية مساء الجمعة، أن أجهزة الكومبيوتر التابعة لها تعرضت لـ"هجوم فيروسي" لكن دون أن توضح ما إذا كان الأمر يتعلق بالهجوم نفسه.
واستهدفت الهجمات الإلكترونية كذلك خدمة الصحة العامة في بريطانيا "ان اتش اس" مما شل عمل أجهزة الكمبيوتر في العديد من مستشفيات البلاد.
وحاولت إدارة "ان اتش اس" طمأنة السكان بالقول "في هذه المرحلة ليس لدينا عناصر توحي بأنه تم الوصول إلى بيانات المرضى"، إلا أن الهجمات أحدثت بلبلة في عشرات المستشفيات التي اضطرت إلى إلغاء إجراءات طبية وإرسال سيارات إسعاف إلى مستشفيات أخرى.
وأعلن المركز الوطني للأمن الإلكتروني البريطاني "نحن مدركون بأن هذه الهجمات على خدمات الطوارئ لها تأثير كبير على المرضى وأسرهم ونقوم بكل الجهود من أجل إعادة العمل في هذه الأجهزة الحيوية".
وتناقلت شبكات التواصل الاجتماعي صور لشاشات كمبيوتر تابعة لخدمة الصحة العامة عليها مطالب بدفع 300 دولار فدية على هيئة بيتكوينز مع عبارة "لقد تم تشفير ملفاتكم".
ويطالب القراصنة بدفع الفدية في غضون ثلاثة أيام وإلا فإن المبلغ سيزداد إلى الضعف أما إذا لم يتم الدفع بعد سبعة أيام فسيتم محو الملفات.
ونشرت شركة "مايكروسوفت" تصحيحاً أمنياً قبل بضعة اشهر لسد هذه الثغرة لكن العديد من الأجهزة لم يتم تحديثها.
تقول شركة "كاسبيرسكي" للأمن المعلوماتي: إن البرنامج الخبيث نشرته مجموعة "شادو بروكز" للقراصنة في نيسان الماضي، وتقول إنها اكتشفت هذه الثغرة من وثائق مقرصنة من وكالة "ان اس ايه".
استهدفت موجة هجمات إلكترونية العديد من دول العالم بشكل كبير، وذلك بواسطة برنامج خبير لابتزاز الأموال.
من جانبهما حذرت السلطات الأمريكية والبريطانية من هذه الموجة، داعية ضحاياها إلى عدم الدفع للقراصنة بأي مبلغ.
ويبدو أن القراصنة استغلوا ثغرة في أنظمة التشغيل "ويندوز" كشفت وثائق سرية لوكالة الأمن القومي الأمريكية "ان اس ايه" تمت قرصنتها.
وقالت الوكالة البريطانية للأمن المعلوماتي في بيان "شهدنا اليوم سلسلة هجمات إلكترونية، استهدفت آلاف المؤسسات والأفراد في عشرات الدول".
وأوصت الوكالة بتحديث برامج أمن المعلومات وبرامج مكافحة الفيروسات الإلكترونية.
من جهتها قالت وزارة الأمن الداخلي الأميركي في بيان "لقد وردتنا تقارير عدة عن برنامج معلوماتي يطالب الضحايا بدفع فديات، نحض الأفراد والمنظمات على عدم الدفع لأن ذلك لا يضمن استعادة البيانات مجدداً".
وتثير هذه الموجة من الهجمات الإلكترونية "على مستوى عالمي" قلق خبراء أمن المعلوماتية الذين لفتوا إلى أن البرنامج الخبيث يقفل ملفات المستخدمين المستهدفين ويرغمهم على دفع مبلغ من المال على هيئة بيتكوينز مقابل إعادة فتحها.
ومساء الجمعة كتب جاكوب كروستيك المسؤول في شركة أفاست لأمن المعلوماتية على مدونة "لقد رصدنا أكثر من 75 ألف هجوم في 99 بلداً".
من جهتها، قالت شركة "فورسبوينت سيكيوريتي لابس" المتخصصة أيضاً في أمن المعلوماتية إنها رصدت "حملة كبيرة من الرسائل الإلكترونية المصابة" بالفيروس المعلوماتي الخبيث، مؤكدة أن وتيرة الهجوم بهذه الرسائل المصابة بالفيروس ناهزت خمسة ملايين رسالة في الساعة، إلا أن باحثاً في شركة لأمن المعلوماتية قال إنه بالإمكان وقف انتشار برنامج "واناكراي" للفدية مؤقتاً من خلال تسجيل اسم مجال يستخدمه البرنامج.
وقال الباحث الذي يستخدم اسم "@مالوير_تيك_بلوغ" في رسالة خاصة على تويتر لوكالة فرانس برس إن القراصنة "كانوا يعتمدون بشكل خاص على اسم مجال لم يتم تسجيله وعندما قمنا بذلك أوقفنا انتشار البرنامج الخبيث".
لكن هذا الحل الذي توصل إليه الباحث صدفة لا يفيد الأجهزة التي أصيبت، مشدداً على ضرورة أن يقوم المستخدمون "بتحديث أنظمتهم بأسرع ما يمكن" لتفادي تعرضها لهجمات.
وقال محللون إن الهجمات استهدفت منظمات في أسبانيا وأستراليا وبلجيكا وفرنسا وألمانيا وإيطاليا والمكسيك، وفي الولايات المتحدة أقرت شركة "فيديكس" للبريد السريع بتعرضها لهجوم.
في موسكو، أعلنت وزارة الداخلية الروسية مساء الجمعة، أن أجهزة الكومبيوتر التابعة لها تعرضت لـ"هجوم فيروسي" لكن دون أن توضح ما إذا كان الأمر يتعلق بالهجوم نفسه.
واستهدفت الهجمات الإلكترونية كذلك خدمة الصحة العامة في بريطانيا "ان اتش اس" مما شل عمل أجهزة الكمبيوتر في العديد من مستشفيات البلاد.
وحاولت إدارة "ان اتش اس" طمأنة السكان بالقول "في هذه المرحلة ليس لدينا عناصر توحي بأنه تم الوصول إلى بيانات المرضى"، إلا أن الهجمات أحدثت بلبلة في عشرات المستشفيات التي اضطرت إلى إلغاء إجراءات طبية وإرسال سيارات إسعاف إلى مستشفيات أخرى.
وأعلن المركز الوطني للأمن الإلكتروني البريطاني "نحن مدركون بأن هذه الهجمات على خدمات الطوارئ لها تأثير كبير على المرضى وأسرهم ونقوم بكل الجهود من أجل إعادة العمل في هذه الأجهزة الحيوية".
وتناقلت شبكات التواصل الاجتماعي صور لشاشات كمبيوتر تابعة لخدمة الصحة العامة عليها مطالب بدفع 300 دولار فدية على هيئة بيتكوينز مع عبارة "لقد تم تشفير ملفاتكم".
ويطالب القراصنة بدفع الفدية في غضون ثلاثة أيام وإلا فإن المبلغ سيزداد إلى الضعف أما إذا لم يتم الدفع بعد سبعة أيام فسيتم محو الملفات.
ونشرت شركة "مايكروسوفت" تصحيحاً أمنياً قبل بضعة اشهر لسد هذه الثغرة لكن العديد من الأجهزة لم يتم تحديثها.
تقول شركة "كاسبيرسكي" للأمن المعلوماتي: إن البرنامج الخبيث نشرته مجموعة "شادو بروكز" للقراصنة في نيسان الماضي، وتقول إنها اكتشفت هذه الثغرة من وثائق مقرصنة من وكالة "ان اس ايه".
فيديو أرشيفي


التعليقات